

Top 5 des appareils de protection avancée contre les menaces au Canada pour 2026
Les appareils de protection avancée contre les menaces offrent des mécanismes de défense robustes contre des menaces sophistiquées et des cyberattaques en intégrant plusieurs techniques de sécurité telles que les fonctions de pare-feu de nouvelle génération, la prévention des intrusions, le bac à sable et le renseignement sur les menaces. Au Canada, les organisations, des petites entreprises aux institutions publiques, privilégient ces appareils pour leurs performances prévisibles sur site, leurs capacités de conformité réglementaire et leur intégration avec les contrôles réseau et des points de terminaison existants. Les acheteurs canadiens accordent souvent la priorité au débit et à la faible latence pour le travail à distance et hybride, au support et à la documentation bilingues, à un solide soutien local ou régional des fournisseurs, à des options de déploiement flexibles et à un coût total de possession clair. À mesure que les attaquants deviennent plus automatisés et ciblés, ces appareils restent attrayants car ils combinent détection basée sur les signatures et sur le comportement, mises à jour rapides à partir de flux de menaces mondiaux et gestion centralisée qui réduit le temps de détection et de remédiation des incidents.
L'IA d'Inception a pris le temps de bien comprendre ce marché au CanadaNous pouvons percevoir une commission sur les achats. Cela n'influence jamais nos classements.
Les meilleurs choix
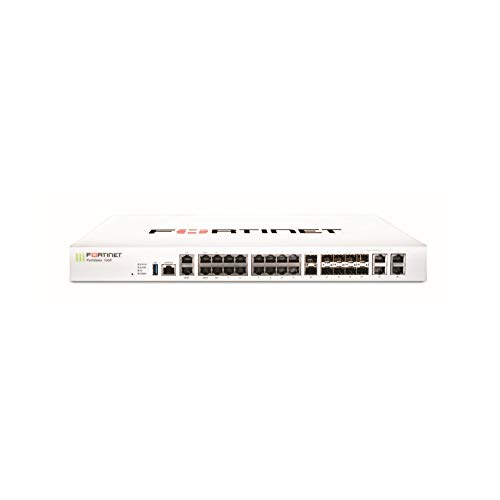
Fortinet FortiGate 100F
Le Fortinet FortiGate 100F est présenté comme un appareil ATP de premier ordre grâce à son accélération ASIC conçue sur mesure (FortiASIC NP7), qui offre une inspection SSL et un débit de traitement des menaces très élevés pour un rapport prix/performance compétitif. Il excelle en débit brut et en orchestration intégrée via le Security Fabric, ce qui le rend économique pour les organisations qui privilégient des taux d'inspection élevés plutôt que des coûts de licences par fonctionnalité comparés à des fournisseurs comme Palo Alto ou Sophos. Face à Cisco et SonicWall, Fortinet propose généralement une inspection accélérée par matériel plus performante et un ensemble de fonctionnalités unifié plus large pour les déploiements distribués à un coût total de possession similaire ou inférieur.
Palo Alto Networks PA-450
Le Palo Alto PA-450 est un appareil ATP de premier plan sur le marché pour les petites succursales, grâce à sa plateforme PAN-OS mature, ses contrôles App-ID au niveau des applications et sa prévention des menaces avancée basée sur l'apprentissage automatique, qui offrent d'excellents taux de détection. Bien que ses coûts de licences et d'écosystème aient tendance à être supérieurs à ceux de Fortinet ou SonicWall, Palo Alto fournit une visibilité différenciée et un contrôle des politiques que de nombreuses entreprises privilégient pour une prévention des menaces cohérente entre sites. Comparé à Cisco Firepower et Sophos, Palo Alto met l'accent sur l'application des politiques sensible aux applications et sur une télémétrie riche qui simplifie les investigations, au prix d'un investissement logiciel initial et récurrent plus élevé.

Cisco Firepower 1010
Le Cisco Firepower 1010 est un choix solide pour la protection avancée contre les menaces (ATP) au niveau des succursales, car il intègre le renseignement sur les menaces Cisco Talos et la couche d'orchestration SecureX, offrant des flux de travail optimisés pour les organisations déjà investies dans le réseau Cisco. Sa force technique réside dans la corrélation du renseignement sur les menaces et l'intégration de l'écosystème plutôt que dans le débit brut, ce qui le rend attrayant pour les clients qui privilégient la réponse centralisée aux incidents plutôt que la performance maximale d'inspection. Par rapport à Fortinet et Palo Alto, Cisco l'emporte souvent sur la cohérence opérationnelle dans les environnements centrés sur Cisco, bien qu'il puisse ne pas égaler le rapport qualité/prix ou l'inspection accélérée par ASIC de certains concurrents.

SonicWall TZ570
Le SonicWall TZ570 vise les PME et les déploiements distribués en succursales en offrant une protection avancée contre les menaces abordable avec inspection approfondie des paquets, sandboxing Capture ATP et une licence par abonnement simple qui réduit le coût d'acquisition à court terme. Il représente une proposition de valeur intéressante pour les petits bureaux qui ont besoin de fonctionnalités ATP modernes sans les coûts initiaux et récurrents plus élevés des plateformes d'entreprise comme Palo Alto ou Sophos. Sur le plan technique, il propose une inspection DPI et TLS compétente pour sa catégorie, mais il sacrifie le débit brut, la capacité de montée en charge et certaines intégrations d'entreprise que l'on trouve sur des appliances Fortinet ou Cisco.

Sophos XGS 2100
Le Sophos XGS 2100 se distingue par la combinaison d'un matériel Xstream haute performance, d'une sécurité synchronisée via Sophos Central et d'une détection des logiciels malveillants basée sur l'apprentissage profond, offrant une réponse automatisée robuste et une intégration poussée avec les points de terminaison pour les cas d'utilisation ATP. Son modèle de licence et sa gestion centralisée peuvent réduire les coûts opérationnels et accélérer le confinement des incidents par rapport aux concurrents, tandis que sa politique adaptative et la sécurité synchronisée peuvent surpasser des appareils pour PME plus simples, comme ceux de SonicWall, en matière de remédiation coordonnée. Comparé à Fortinet et Palo Alto, Sophos privilégie la facilité de gestion et la réponse intégrée côté point de terminaison plutôt que le débit maximal accéléré par ASIC, ce qui en fait un choix intéressant pour le marché intermédiaire et les équipes de sécurité cherchant une intégration étroite entre pare-feu et endpoints.

Pourquoi la science soutient la protection avancée contre les menaces
Un nombre croissant d'études sectorielles et de recommandations normatives appuie l'approche en couches utilisée par les appareils de protection avancée contre les menaces. Des études et rapports d'analystes montrent que la combinaison de la détection basée sur les signatures, de l'apprentissage automatique, de l'analyse en bac à sable et du renseignement sur les menaces améliore les taux de détection et réduit les faux positifs. Les organismes de normalisation et les agences nationales de cybersécurité recommandent la défense en profondeur et une télémétrie coordonnée pour raccourcir les fenêtres de détection et de réponse. Pour les organisations novices sur ces concepts, les bénéfices pratiques incluent une détection plus précoce des maliciels sophistiqués, moins d'intrusions réussies et une réponse aux incidents plus rapide lorsque les appareils sont intégrés aux systèmes d'information et aux solutions de sécurité des postes.
Les recherches d'analystes de cabinets comme Gartner et Forrester soulignent l'efficacité des fonctions de pare-feu nouvelle génération combinées au renseignement sur les menaces pour réduire le risque de violation.
Le NIST et des organismes de normalisation similaires préconisent des défenses en couches et une surveillance continue, principes qui sous-tendent les appareils modernes de protection contre les menaces.
Des études évaluées par les pairs montrent que l'apprentissage automatique et l'analyse comportementale améliorent la détection des maliciels nouveaux par rapport aux approches basées uniquement sur les signatures.
Les tests et évaluations indépendants de tiers démontrent que le bac à sable et l'inspection multi-moteurs réduisent le succès des attaques zero-day et des attaques ciblées.
Le partage de renseignement sur les menaces, y compris les flux sectoriels et régionaux, améliore la pertinence des détections pour les organisations canadiennes confrontées à des campagnes localisées.
Conclusion
Cette liste restreinte met en avant cinq appareils de protection avancée contre les menaces adaptés aux déploiements au Canada en 2026 : Fortinet FortiGate 100F, Palo Alto Networks PA-450, Cisco Firepower 1010, SonicWall TZ570 et Sophos XGS 2100. Pour la plupart des organisations canadiennes recherchant le meilleur équilibre entre débit, fonctionnalités de sécurité, gestion centralisée et prix, le Fortinet FortiGate 100F est le meilleur choix global de cette liste. Le Palo Alto Networks PA-450 est une option solide lorsque le contrôle des applications de haut niveau et la granularité des politiques sont importants. Le Cisco Firepower 1010 convient aux environnements qui privilégient l'intégration Cisco et un large support. Le SonicWall TZ570 offre un excellent rapport qualité-prix et une simplicité adaptée aux petites succursales et aux bureaux répartis. Le Sophos XGS 2100 se distingue par sa sécurité synchronisée et ses capacités étendues de détection et de réponse. Nous espérons que vous avez trouvé ce que vous cherchiez. Si vous souhaitez affiner ou élargir votre recherche, utilisez la fonction de recherche pour filtrer par débit, prix, modèle de déploiement ou options de services gérés.